
七彩虹H310M-T V20A
购买建议
购买指数:价格偏高
当前价格偏高,不妨再等等
价格偏高 
历史价格
历史推荐均价 369.22元
由「什么值得买」APP提供绘制而成,仅供参考
《星际穿越》12周年被AI"真结局"解说刷屏:分清真实物理、电影演绎和AI编造,再看这遍才不亏
这两天刷B站的老粉大概率撞见过同一批视频:《星际穿越》的真正结局:库珀在黑洞里看到的,根本不是未来的女儿!——两天之内,至少7条标题几乎逐字相同的视频涌进来,播放从几十到一千多不等,明显是同一套AI洗稿话术在批量产出。旁边那条九十分钟超长解说的"重看遗憾"视频,平台页面直接挂着AI创作标记。小红书上更热闹:10月15日有人用AI重构了全片11个经典镜头、33秒成片;6月有人用AI工具做了"诺兰没拍
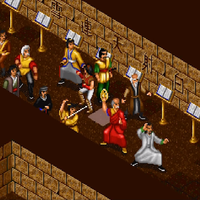
《金庸群侠传》最不起眼的一招,练满却成了全游戏最强的一拳
把野球拳练到十级,得对着空气抡六百多拳。这招是《金庸群侠传》里主角的初始武功,名字听着像玩笑。它借的是日本一种猜拳游戏的名字,本身就带着点不正经;打起来也像玩笑,小虾米对着敌人抡胳膊,出的就是石头剪刀布。一九九六年,河洛工作室把十四本金庸小说摊在一张地图上。玩家叫小虾米,从自家小院出门,要把"飞雪连天射白鹿,笑书神侠倚碧鸳"凑齐。开局,武功栏里就这一招。一级的野球拳,伤害十点。很多人拿它刷林平之、
10.6TB 数据被搬走,没有用一个漏洞——PingCAP 事件里最该抄下来的,是你自己的那 30 分钟
9 月 1 日,PingCAP 刚公布完 NCC Group 的源码安全评估:没有严重、高危、中危问题,全是低危。按很多团队的读法,这等于"产品没问题,可以安心把业务放上来"。可攻击者自称 9 月 8 日——评估公布一周后——就已经在 TiDB Cloud 的控制平面上架好了复制通道:用 PingCAP 自己代码仓库里提交过的 GCP 服务账号密钥和 Azure 服务主体凭据,每 6 小时把控制平
一副麻将卖到400美元:美国爆火之后,国内麻将厂的订单怎么样了
中国制造的麻将在美国确实在被高价买走,工厂确实在接订单,缺的是一个能被公开数据核验的规模。美国全国公共广播电台(NPR)10月下旬报道中国产麻将在美国“意外”爆火,国内这轮报道里订单行情的实拍画面,锁定在江苏泰兴的麻将厂房:工人们加班加点、老板的电话不时响起,承接来自大洋彼岸的订单。环球时报更具体的一处,是一栋两层楼的乡村住宅兼麻将生产作坊,正在生产美国特别流行的麻将。 据NPR获得的工坊负责人报
相关商品

宁美CR500(i5-10400/8GB/120GB+1TB/集显)
0

安美特AN-190A03
688元
历史均价552.12元

AOC E2280SWN
2499元
历史均价2498.09元

宁美 魂 GS7
0

索泰 GTX 1660 6GD5 毁灭者 OC HA
0
展开